Sieć VPN ( RFC4265 ) (ang. Virtual Private Network) to wirtualna sieć prywatna, wykorzystująca
do swojego działania sieć publiczną, taką jak na przykład Internet.
Sieci VPN używane są do łączenia zdalnych punktów (typ sieci site-to-site) lub użytkowników
mobilnych (typ sieci remote-access).
Aby zbudować sieć VPN, potrzebne są następujące urządzenia:
- Sieciowy serwer dostępu, umożliwiający dostęp do sieci VPN zdalnemu użytkownikowi.
- Dedykowane urządzenia sieciowe (np. zapora ogniowa, serwery czasu itp.).
- Programowanie klienta, instalowane na komputerze osobistym zdalnego użytkownika.
Sieci VPN oparte są na tunelowaniu (ang. tunnelling). Oznacza to proces umieszczenia
pakietu w innym pakiecie i wysłania go przez sieć. W ten sposób osoba wykorzystująca
VPN może umieścić pakiet NetBEUI wewnątrz pakietu IP i przesłać go przez Internet
(rysunek u dołu ⇓).
Sieci VPN uchodzą za bardzo bezpieczne, gdyż oprócz tego, że stosowane są w nich
zapory ogniowe, wszystkie dane są szyfrowane. Popularną metodą szyfrowania w VPN
jest stosowanie PGP (ang. Pretty Good Privacy) oraz IDEA (ang. International Data
Encryption Algorithm). Informacje na temat stosowania PGP w przesyłaniu danych
w sieci znajdziesz w RFC4880.
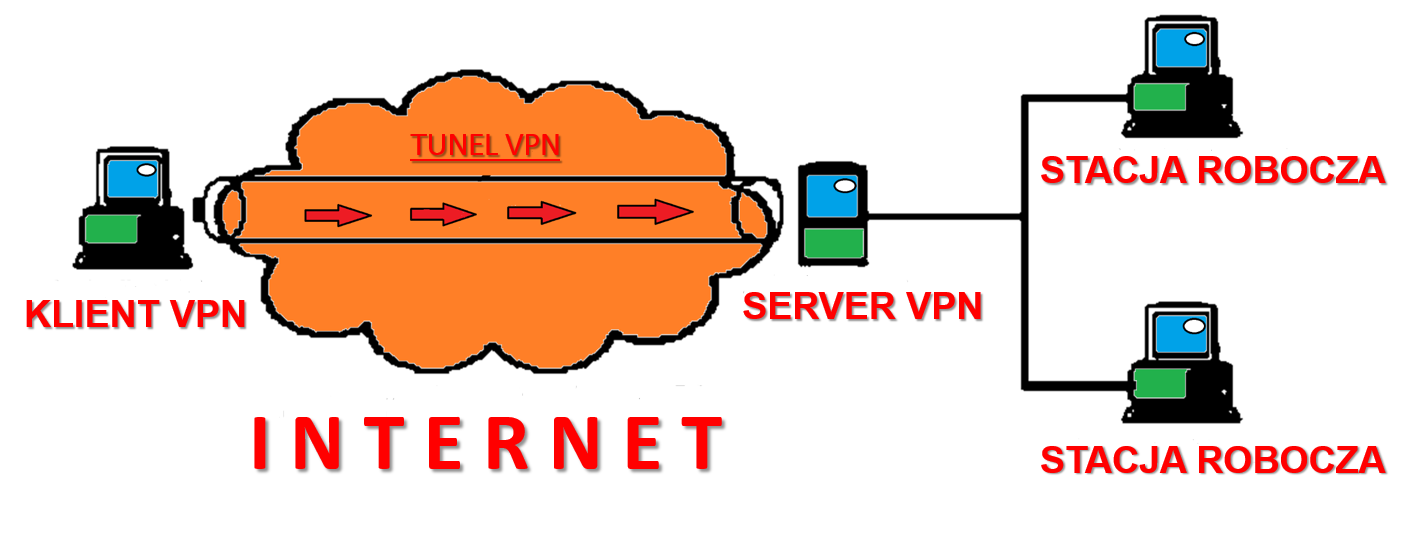
Mówiąc prościej, sieci VPN umożliwiają bezpieczne przesłanie informacji przez Internet.
Dane zawarte w tzw. tunelu VPN są niemożliwe do odczytania przez potencjalnego
przestępcę. Tunel VPN tworzy pewnego rodzaju osłonę, w której można przesyłać
dowolne informacje, nawet te, które normalnie w Internecie nie mogłyby być przesłane.
vpn.polishvpn.com
Źródła i Literatura:
Adam Józefiok - "Budowa sieci komputerowych na przełącznikach i routerach Cisco", Wydawnictwo Helion 2009, ISBN: 978-83-246-4558-9.
Polish language edition published by HELION S.A. Copyright© 2009.
Copyright© 2009 Wydawnictwo HELION S.A
WWW: http:pl/helion.pl (księgarnia internetowa, katalog książek)
Copyright© 2009 Wydawnictwo HELION S.A
WWW: http:pl/helion.pl (księgarnia internetowa, katalog książek)